


Dada la importancia sobre el manejo de la información y lo que compartimos en la red día a día, expertos como Eduardo Monteverde, abogado, han dirigido sus esfuerzos en la protección de los datos de personas y organizaciones alrededor del mundo, creando estrategias y planes de acción enfocados en el cuidado y la prevención de fraudes y estafas, un mal que aqueja a la era actual de la tecnología.
El pasado 2 de junio de 2025, la Administración de Comercio Internacional, una agencia estadounidense dentro del Departamento de Comercio, anunció las Reglas Globales de Privacidad Transfronteriza y el Reconocimiento Global de Privacidad para Sistemas de Procesadores. Monteverde explica, que este es otro esfuerzo de Estados Unidos para elevar el nivel de estándares de seguridad en los datos personales mientras se mueven a través de las fronteras.
Una de las situaciones más usuales y sin riesgo que se presentan en cuanto al movimiento de datos personales entre países, se da cuando se accede un sitio web o correo electrónico, y la información fluye a través de servidores o cuando alguien accede a sus datos mientras se encuentra en otro país. En cambio, cuando gobiernos, empresas, organizaciones y/o individuos están recopilando y enviando datos para luego procesarlos automáticamente y usarlos, se genera muchas preocupaciones debido al riesgo de mal uso y resultados perjudiciales a los usuarios, afirma Eduardo Monteverde.
Desde que se promulgó el Reglamento General de Protección de Datos, (RGPD o GDPR por sus siglas en inglés), de la UE, ha afectado al comercio global porque se ha convertido en la norma de referencia para gestionar información. Uno de los principales desafíos que planteó desde una perspectiva empresarial fueron las transferencias internacionales de datos. Cuando la UE comenzó a hacer cumplir la restricción de transferencia internacional de datos, creó una carga para todas las empresas que estaban controlando o procesando datos de ciudadanos y empresas europeas alrededor del mundo, incluso en países fuera de la UE. El propósito principal de la regulación es que los países y personas que reciben los datos fuera de la UE proporcionen un nivel adecuado de protección a los datos personales. Este nivel de garantía puede cumplirse mediante distintos métodos de adecuación mencionados en la regulación.
Hasta 2023, EE.UU. había tenido dificultades para obtener un sistema de adecuación porque no tiene una regulación integral de privacidad de datos, y el uso/procesamiento de datos personales (salvo algunas excepciones) ha sido considerado por otras naciones como demasiado intrusivo, exponiendo a los consumidores a prácticas abusivas y al compromiso de su información con terceros (a veces con mala intención). La proliferación de nuevas leyes estatales de privacidad en EE. UU. que entrarán en vigor en 2025, como la DPDPA de Delaware y la NJDPA de Nueva Jersey, crea un entorno regulatorio aún más complejo y fragmentado. Sin embargo, la creación del Programa Marco de Privacidad de Datos entre Estados Unidos (por medio de la FTC) y la UE fue adecuada, en conjunto con las nuevas certificaciones iniciadas en junio de este año.
Este tipo de certificaciones aseguran que están minimizando la recopilación y uso de los datos personales de los clientes a su uso consentido y necesario de los datos, mientras se mantienen en ubicaciones seguras y se envían a través de mecanismos seguros. Esto reduce el riesgo de posibles filtraciones de datos y evita posibles daños irreparables a un individuo. Estos nuevos estándares empresariales brindan garantías para las empresas que custodian la data como un activo precioso. Por eso, los usuarios deben conocer no solo sus derechos, sino también entender el valor de su información, con el fin de poder protegerla adecuadamente con los servicios o acciones que consideren necesarias.
Sobre Eduardo Monteverde
Eduardo Monteverde abogado admitido en Venezuela, Colombia y los EE.UU. (NY) con más de 10 años de experiencia, ha sido pieza fundamental para distintas organizaciones como asesor jurídico y comercial, así mismo ha sido responsable de la revisión, negociación y gestión de complejos contratos cuyos retos ha sabido llevar con el profesionalismo que desde muy joven lo ha caracterizado.
El talento y pensamiento estratégico de Monteverde ha sido reconocido por algunas de las empresas líderes en su sector, muchas de ellas consideradas Fortune 500, como Morgan Stanley y PSE&G las cuales han contado con Monteverde dentro de sus filas.
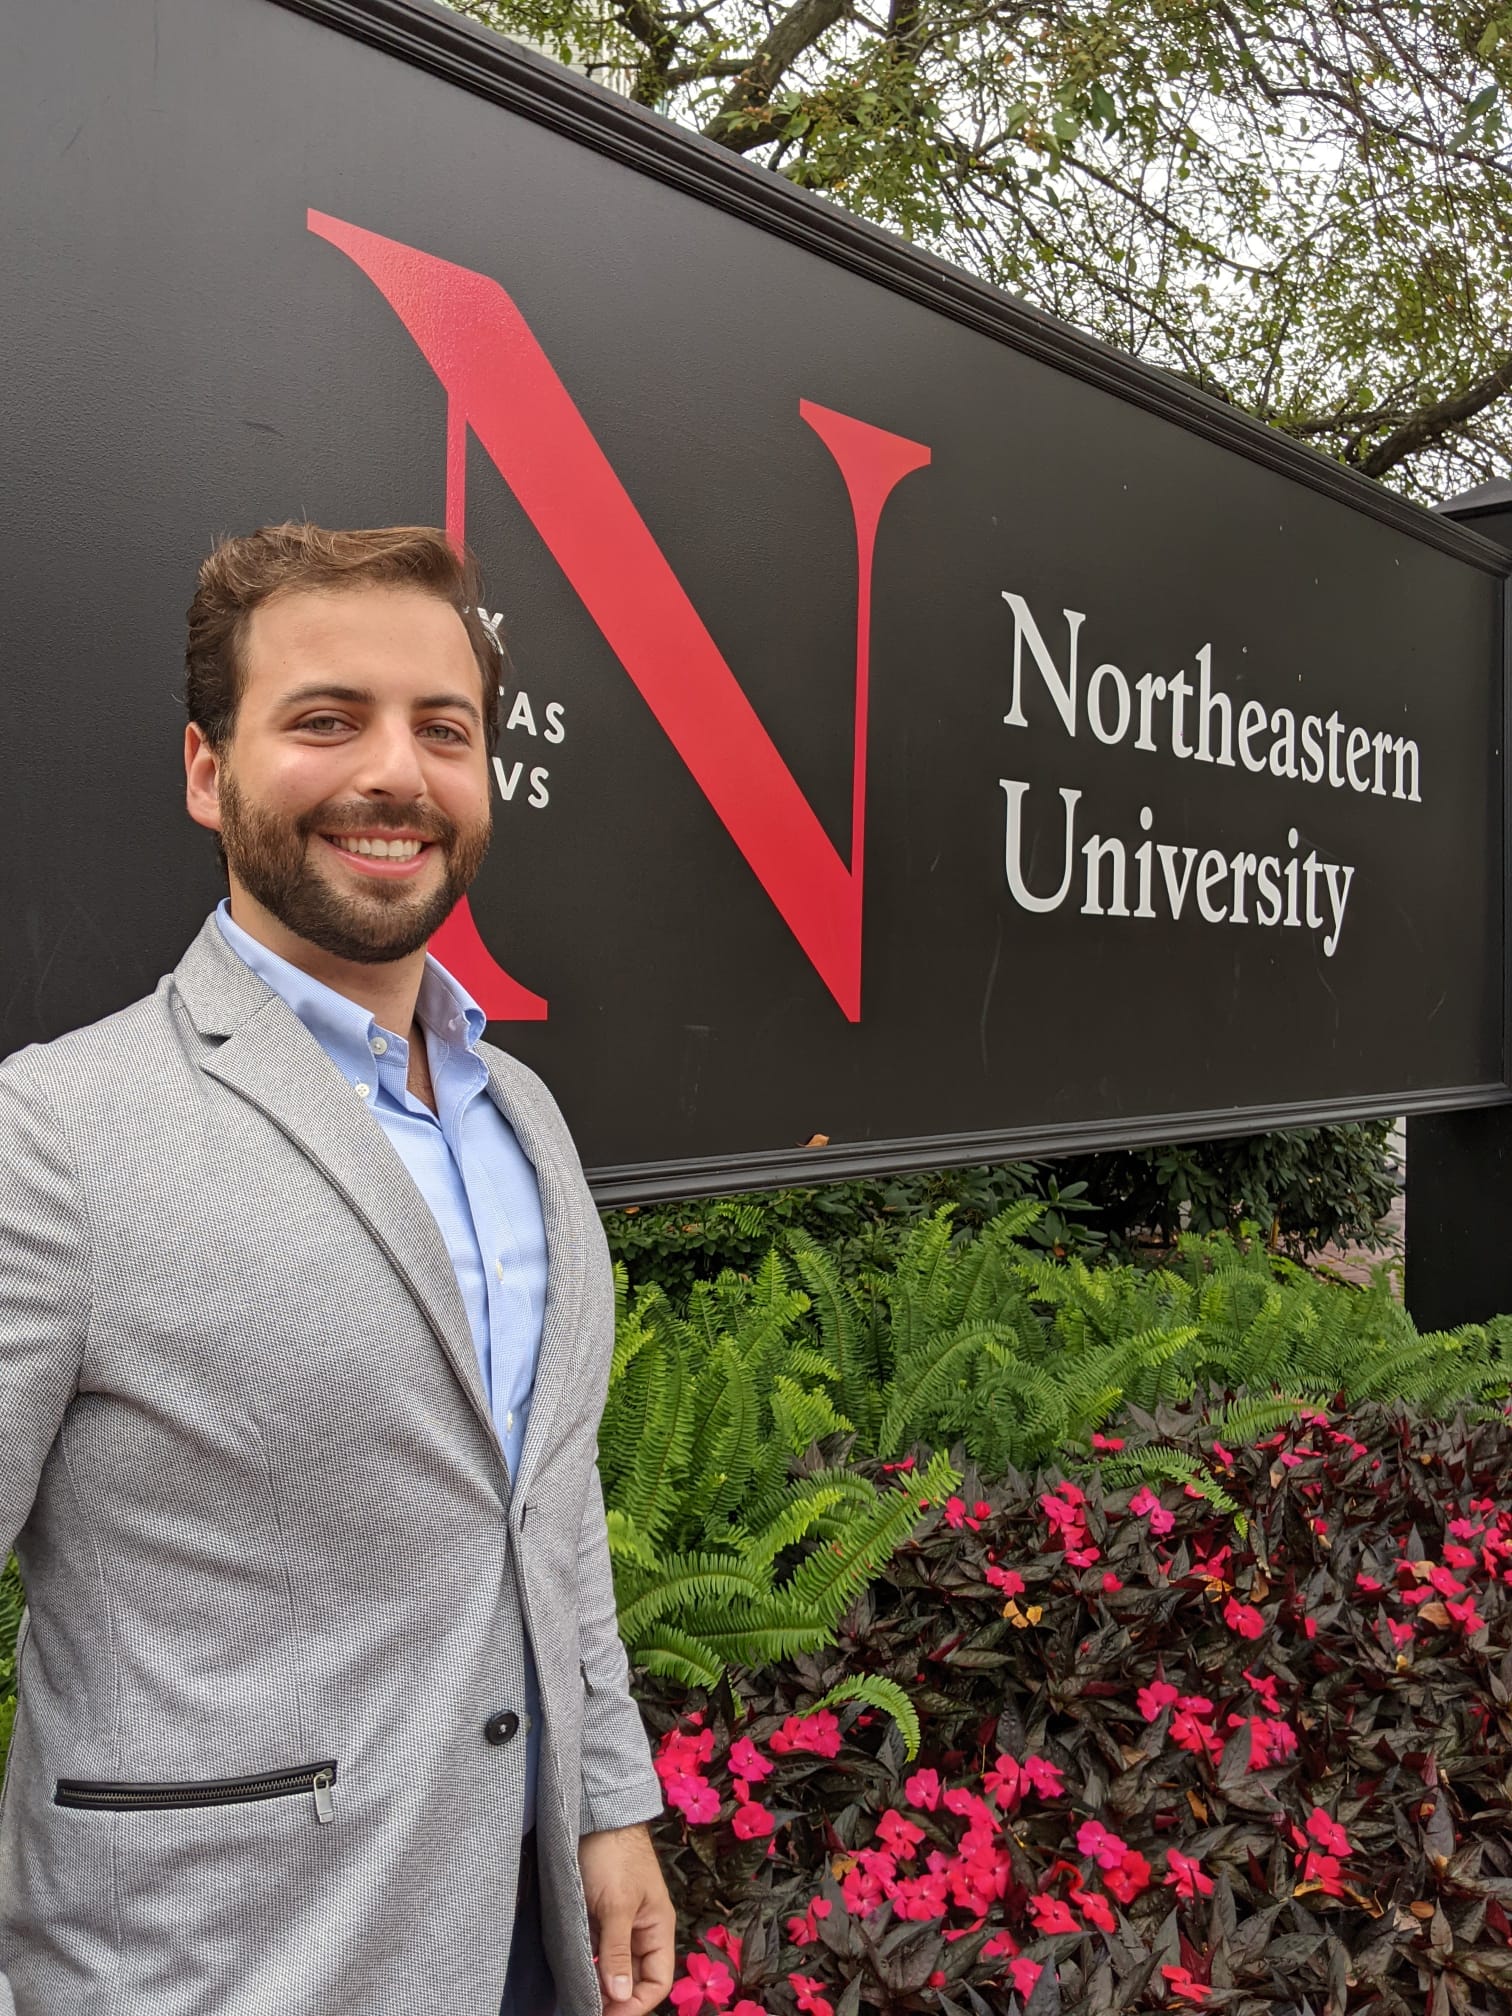
En Venezuela cursó sus estudios de derecho en la Universidad Católica Andrés Bello, posteriormente se dirige a Colombia en donde realizó estudios en la Universidad de los Andes en Bogotá, con una especialización en Derechos de los Negocios internacionales, para posterior ingresar a los Estados Unidos, donde realiza su maestría en derecho internacional de los negocios de la facultad de Derecho de la Universidad Northeastern, en Boston.
Eduardo Monteverde, es un miembro activo y destacado dentro de organizaciones internacionales como IAPP y ACAMS, las cuales lideran la discusión global en privacidad y cumplimiento financiero, participando con frecuente como ponente y organizador, logrando así, construir una importante trayectoria como jurista, además, de sus valiosos aportes en temas de Data Privacy en dónde ha ejercido una gran labor de prevención y acción frente a casos de estafa y robo de información.


